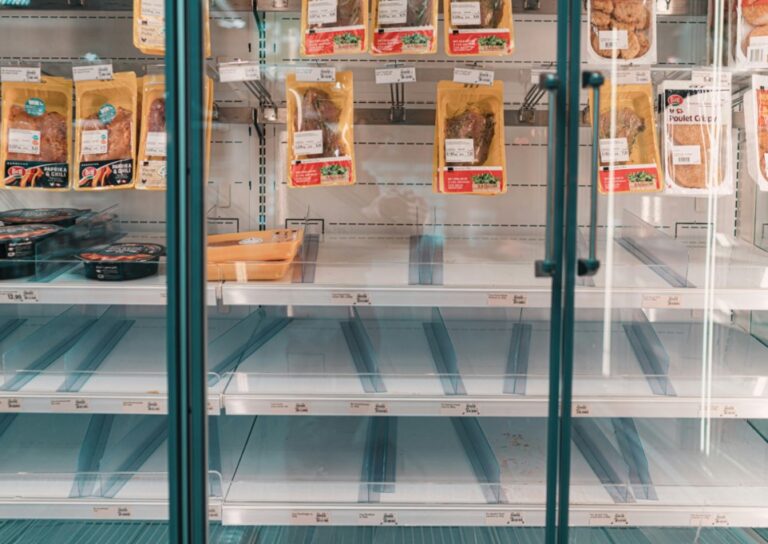
Eine neue Serie von Cyberangriffen trifft den europäischen Lebensmittelhandel. In sieben Ländern haben bislang unbekannte Täter vernetzte Kühl- und Tiefkühlanlagen manipuliert. Mehr als 100 Handelsstandorte sind nach bisherigen Berichten betroffen, zahlreiche Lebensmittel mussten wegen unterbrochener Kühlketten entsorgt werden.
Besonders schwer traf es Belgien. Die Vorfälle weisen technische Gemeinsamkeiten mit Angriffen auf annähernd 700 französische Lebensmittelgeschäfte im Oktober auf. Im Mittelpunkt der Untersuchungen stehen ältere Steuerungssysteme des dänischen Herstellers Danfoss, die offenbar nicht ausreichend gegen unberechtigte Fernzugriffe geschützt waren.
Belgien meldet mindestens 76 betroffene Handelsstandorte
In der Nacht zum 2. November 2026 wurden in Belgien zahlreiche Kühlanlagen aus der Ferne manipuliert. Mindestens 76 Geschäfte waren betroffen, darunter Filialen mehrerer großer Handelsgruppen.
Allein Delhaize registrierte Störungen in rund 40 Geschäften, insbesondere bei den Nahversorgungsformaten Proxy Delhaize und Shop & Go. Carrefour und Intermarché meldeten jeweils etwa 15 betroffene Standorte, während bei Spar fünf Geschäfte beeinträchtigt wurden. Auch ein Ikea-Einrichtungshaus in Mons war betroffen.
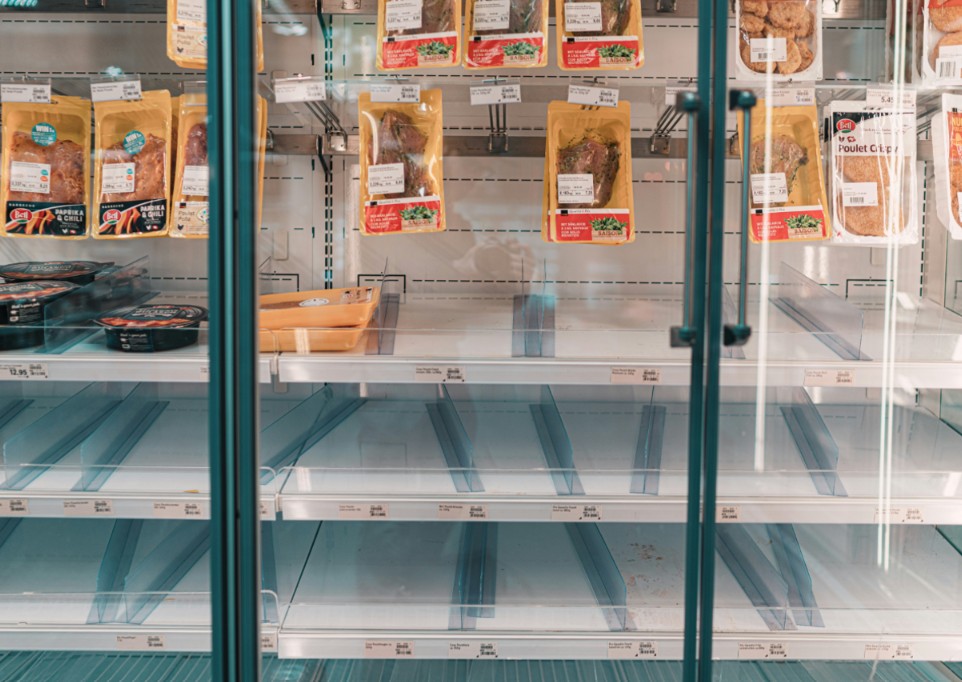
Die Manipulationen führten teilweise zu erheblichen Temperaturanstiegen. Händler mussten Frischwaren und Tiefkühlprodukte vorsorglich aus dem Verkauf nehmen oder entsorgen. In einer Metzgerei im belgischen Hove erreichten die Kühlanlagen 18 Grad Celsius, wodurch ein Warenverlust von rund 15.000 Euro entstand.

Gewinnen in der Plattform-Ökonomie
Attacken reichen von Schweden bis Irland
Neben Belgien wurden entsprechende Vorfälle aus Luxemburg, den Niederlanden, Schweden, Finnland, Estland und Irland bekannt. Die betroffenen Unternehmen gehören unterschiedlichen Handelsgruppen an, nutzen aber offenbar vergleichbare technische Steuerungssysteme.
In einem ICA-Supermarkt im schwedischen Sjöbo wurden die Solltemperaturen nach Angaben des Geschäfts auf 50 Grad Celsius verändert. Die Filiale musste vorübergehend schließen, während Beschäftigte verdorbene Waren entsorgten und die Kühlung wiederherstellten.
Auch Coop meldete mehrere beeinträchtigte Standorte in Schweden. Teilweise fiel die Kühlung vollständig aus, während einzelne Anlagen unerwünscht Wärme erzeugten. In Irland bestätigte die Handelsgruppe Musgrave Störungen in 13 SuperValu-Filialen, die nach Unternehmensangaben bis zum Montagnachmittag behoben waren.
Veraltete Danfoss-Steuerungen im Mittelpunkt
Die bisherigen technischen Erkenntnisse richten den Blick auf vernetzte Kühlsteuerungen des dänischen Industriekonzerns Danfoss. Solche Anlagen ermöglichen eine zentrale Temperaturüberwachung und die Fernwartung durch spezialisierte Dienstleister.
Sind die Systeme über das öffentliche Internet erreichbar und nicht ausreichend abgesichert, können Angreifer unter bestimmten Voraussetzungen Einstellungen verändern. Besonders gefährdet erscheinen Installationen, bei denen verfügbare Sicherheitsupdates nicht eingespielt wurden.
Danfoss hatte bereits im März und August 2025 Aktualisierungen veröffentlicht. Nach den Angriffen in Frankreich empfahl das Unternehmen zudem, gefährdete Steuerungen vom öffentlichen Internet zu trennen und Fernwartungszugänge besonders abzusichern.
Ob bei sämtlichen aktuellen Vorfällen dieselbe Sicherheitslücke ausgenutzt wurde, ist bislang nicht abschließend geklärt. Die bekannten Informationen deuten auf Angriffe gegen einzelne Steuerungssysteme hin und belegen keine Kompromittierung der zentralen Unternehmens-IT von Danfoss.
Bereits im Oktober fast 700 französische Geschäfte angegriffen
Die neue Angriffswelle folgt auf umfangreiche Vorfälle in Frankreich. Am 11. und 12. Oktober 2026 waren dort die Kühlanlagen von annähernd 700 Lebensmittelgeschäften manipuliert worden.
Auch damals veränderten Angreifer die Temperatureinstellungen teilweise auf bis zu 50 Grad Celsius. Die Folgen reichten von verdorbenen Waren bis zu Schäden an einzelnen Anlagen. Die technischen Gemeinsamkeiten mit den aktuellen Vorfällen legen nahe, dass vergleichbare Schwachstellen ausgenutzt wurden.
Das belgische Kältetechnikunternehmen Sabcobel hatte nach den französischen Angriffen begonnen, betreute Installationen zusätzlich abzusichern. Zum Zeitpunkt der neuerlichen Attacken waren nach Unternehmensangaben jedoch noch etwa zehn Prozent der betreffenden Systeme nicht entsprechend geschützt. Darunter befanden sich auch Anlagen in später betroffenen Geschäften.
Cyberangriffe verursachen unmittelbare Warenverluste
Anders als klassische Attacken auf Kundendaten oder Kassensysteme richten sich die aktuellen Angriffe gegen die technische Betriebsinfrastruktur des Einzelhandels. Solche Anlagen gehören zur sogenannten Operational Technology, die physische Prozesse überwacht und steuert.
Werden Kühltemperaturen gezielt verändert, können verderbliche Lebensmittel innerhalb kurzer Zeit unbrauchbar werden. Besonders kritisch ist dies bei Fleisch, Fisch und Molkereiprodukten, deren sichere Lagerung von einer durchgehend eingehaltenen Kühlkette abhängt.
Für Handelsunternehmen entstehen neben den Warenverlusten zusätzliche Kosten für Reparaturen, technische Fachkräfte und Ersatzlieferungen. Müssen Filialen schließen oder ihr Sortiment einschränken, kommen Umsatzausfälle hinzu. Eine belastbare Gesamtschadenssumme für die europäischen Angriffe liegt bislang nicht vor.
Täter und Motive weiterhin unbekannt
Bis zum Abend des 2. November 2026 hatte sich keine Hackergruppe öffentlich zu den Angriffen bekannt. Eine gesicherte Zuordnung zu bestimmten Tätern oder staatlichen Akteuren war ebenfalls nicht möglich.
Die Ähnlichkeiten zwischen den französischen Vorfällen und der neuen Angriffswelle sprechen für ein vergleichbares technisches Vorgehen. Sie beweisen allerdings nicht, dass dieselben Personen verantwortlich sind. Ebenso könnten unterschiedliche Angreifer bereits bekannte Sicherheitslücken ausnutzen.
Anders als bei vielen Ransomware-Attacken stehen bislang keine öffentlich belegten Lösegeldforderungen im Mittelpunkt. Die beobachteten Manipulationen beeinträchtigen unmittelbar den Betrieb physischer Anlagen und verursachen dadurch wirtschaftliche Schäden.
EU sieht Risiken für die Lebensmittelversorgung
EU-Agrar- und Lebensmittelkommissar Christophe Hansen äußerte am 2. November Besorgnis über die wiederholten Angriffe. Er verwies auf mögliche Gefahren für die Lebensmittelversorgung und das Vertrauen der Verbraucher.
Eine flächendeckende Störung der europäischen Versorgung ist durch die bislang bekannten Vorfälle nicht belegt. Allerdings zeigen die Angriffe, dass vergleichbare technische Schwachstellen an zahlreichen Standorten gleichzeitig ausgenutzt werden können.
Für Handelsunternehmen erhöht sich damit der Handlungsdruck, auch ihre technische Infrastruktur systematisch abzusichern. Neben regelmäßigen Softwareupdates gehören dazu die Erfassung vernetzter Anlagen, die Trennung kritischer Steuerungen vom öffentlichen Internet und die Kontrolle externer Fernwartungszugänge.
Cybersicherheit wird zum Betriebsrisiko im Einzelhandel
Die Vorfälle verdeutlichen, dass digitale Angriffe längst nicht mehr ausschließlich klassische IT-Systeme betreffen. Auch Kühlanlagen, Gebäudeautomation und andere technische Einrichtungen können über unzureichend geschützte Netzwerkverbindungen zum Angriffsziel werden.
Für den Lebensmittelhandel entsteht daraus eine zusätzliche wirtschaftliche Herausforderung. Selbst bei funktionierenden Kassensystemen und Warenwirtschaftsanwendungen können manipulierte Kühlanlagen erhebliche Schäden verursachen.
Die europäische Angriffswelle zeigt damit, dass Cybersicherheit zunehmend eine Voraussetzung für den zuverlässigen Betrieb stationärer Handelsstandorte ist. Entscheidend wird sein, bekannte Schwachstellen schneller zu schließen und technische Dienstleister stärker in die Sicherheitsstrategie einzubinden.