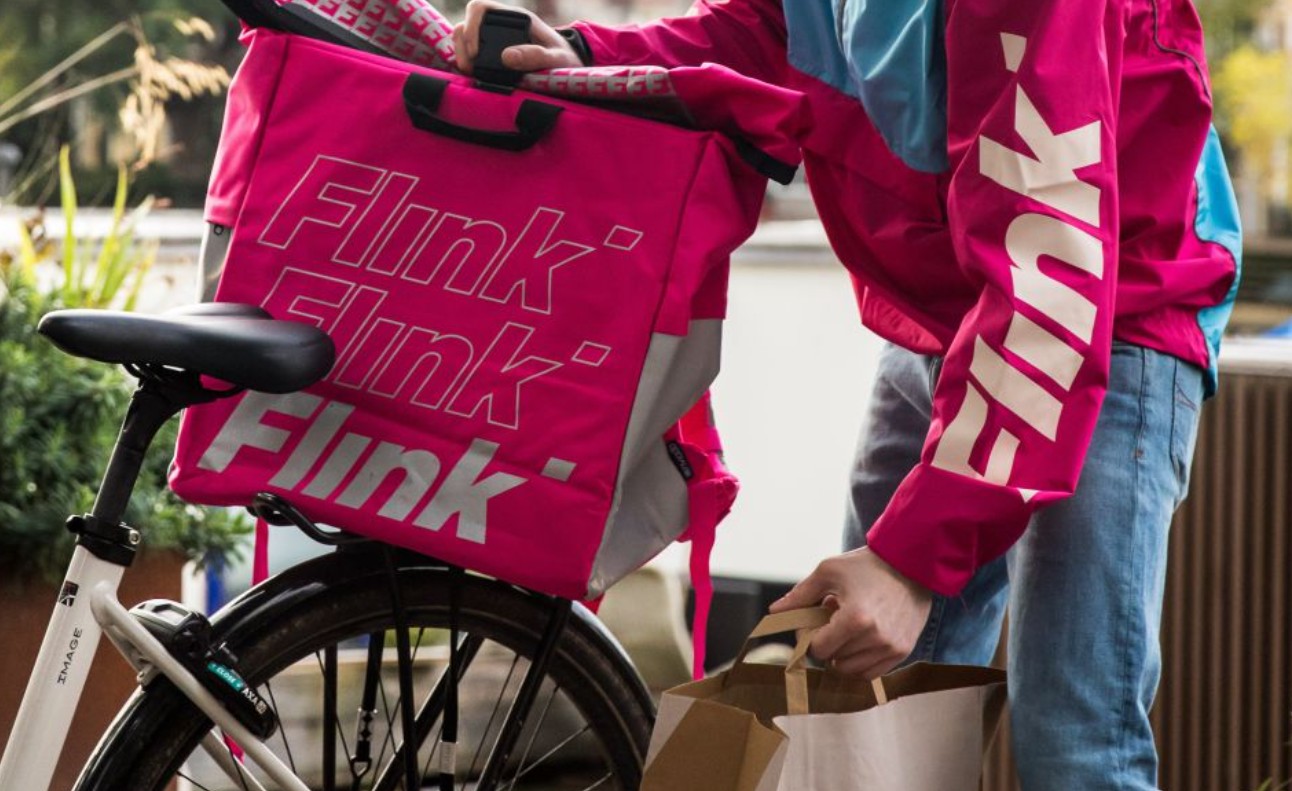
Flink hat am Freitag Kunden per einer der Redaktion vorliegenden E-Mail über einen Datenschutzvorfall informiert. Nach Angaben des Berliner Unternehmens gelangte eine unbefugte Person mithilfe kompromittierter Zugangsdaten in eines der internen Systeme des Lieferdienstes.
Nachdem Flink erste Hinweise auf den Vorfall erhalten hatte, sei der betreffende Zugang deaktiviert und der unbefugte Zugriff gestoppt worden. Der genaue Umfang wird derzeit gemeinsam mit externen IT-Forensik- und Cybersicherheitsexperten untersucht.
Namen, Adressen und Telefonnummern betroffen
Nach dem derzeitigen Ermittlungsstand könnten mehrere personenbezogene Daten von Kunden in die Hände des Angreifers gelangt sein. Flink nennt insbesondere Namen, E-Mail-Adressen, Postanschriften und Telefonnummern.
Darüber hinaus könnten Daten betroffen sein, die Kunden im Rahmen früherer Bestellungen angegeben haben. Dazu zählen etwa Angaben zu Etage und Eingang, Klingelnamen sowie individuelle Lieferhinweise und Bestelldetails.
Für einen tatsächlichen Zugriff auf diese zusätzlichen Bestellinformationen gibt es nach Unternehmensangaben derzeit allerdings keine konkreten Hinweise. Flink könne eine Kompromittierung zum aktuellen Zeitpunkt jedoch noch nicht vollständig ausschließen.
Passwörter sowie Zahlungsinformationen wie Kreditkarten- oder Bankdaten sind laut Flink nicht betroffen.

Gewinnen in der Plattform-Ökonomie
Flink warnt vor Phishing und Erpressungsversuchen
Besonders deutlich warnt Flink seine Kunden vor möglichen Folgeangriffen. Kriminelle könnten die erlangten Informationen nutzen, um glaubwürdig wirkende E-Mails, SMS oder Anrufe zu verschicken und sich dabei als Flink oder als Beteiligte des Sicherheitsvorfalls auszugeben.
Auch Erpressungsversuche scheinen ein konkretes Szenario zu sein, wie bereits durch erste Berichte auf Reddit bestätigt wurde. Flink fordert Kunden ausdrücklich dazu auf, keine Zahlungen zu leisten, wenn sie im Zusammenhang mit dem Datenvorfall dazu aufgefordert oder bedroht werden. Insbesondere werde Flink niemals die Übermittlung von Geld oder Kryptowährungen verlangen.
Flink empfiehlt Betroffenen, verdächtige Nachrichten aufzubewahren, Anzeige bei der Polizei zu erstatten und entsprechende Kontaktversuche zusätzlich an die Sicherheitsabteilung des Unternehmens weiterzuleiten.
Behörden eingeschaltet – Ermittlungen dauern an
Nach Bekanntwerden des Vorfalls hat Flink nach eigenen Angaben zusätzliche Sicherheitsmaßnahmen eingeführt und seine Überwachungsmaßnahmen verstärkt. Zudem wurden die zuständigen Datenschutzbehörden informiert und Strafanzeige erstattet.
Das Unternehmen arbeitet nach eigenen Angaben mit den Ermittlungsbehörden zusammen. Die forensische Untersuchung des Vorfalls dauert an. Weitere Informationen will Flink veröffentlichen beziehungsweise betroffene Kunden informieren, sobald sich wesentliche neue Erkenntnisse ergeben.